

ISO 20737:2026
(Main)Health informatics — Interoperability of personal health decision support services
- Abstract
This document specifies interoperability requirements for personal health decision support (PHDS) services between actors in the PHDS environment, which include PHDS services, data providers, and PHDS clients. It includes requirements for data exchange, validation, and error handling among participants to support accurate and timely decision-making. It also describes the privacy and security considerations for PHDS. However, the specifics of how PHDS services are developed or implemented are not covered.
- Status
- Published
- Publication Date
- 24-Aug-2026
- Technical Committee
- ISO/TC 215 - Health informatics
- Drafting Committee
- ISO/TC 215 - Health informatics
- Current Stage
- 6060 - International Standard published
- Start Date
- 25-Aug-2026
- Due Date
- 28-Feb-2027
- Completion Date
- 25-Aug-2026
Buy Documents
ISO 20737:2026 - Health informatics — Interoperability of personal health decision support services
ISO 20737:2026 - Informatique de santé — Interopérabilité des services d'aide à la décision en matière de santé personnelle
ISO 20737:2026 is an International Standard from ISO on the interoperability of personal health decision support (PHDS) services. It specifies how PHDS services, data providers, and PHDS clients exchange personal health data, validate it, handle errors, and manage privacy and security so that decision support can be used safely and on time.
What does ISO 20737:2026 specify?
ISO 20737:2026 specifies interoperability requirements for PHDS services between the main actors in a PHDS environment: PHDS services, data providers, and PHDS clients. It focuses on the data exchange and control points that make PHDS work across different systems, while leaving service development and implementation methods outside its scope.
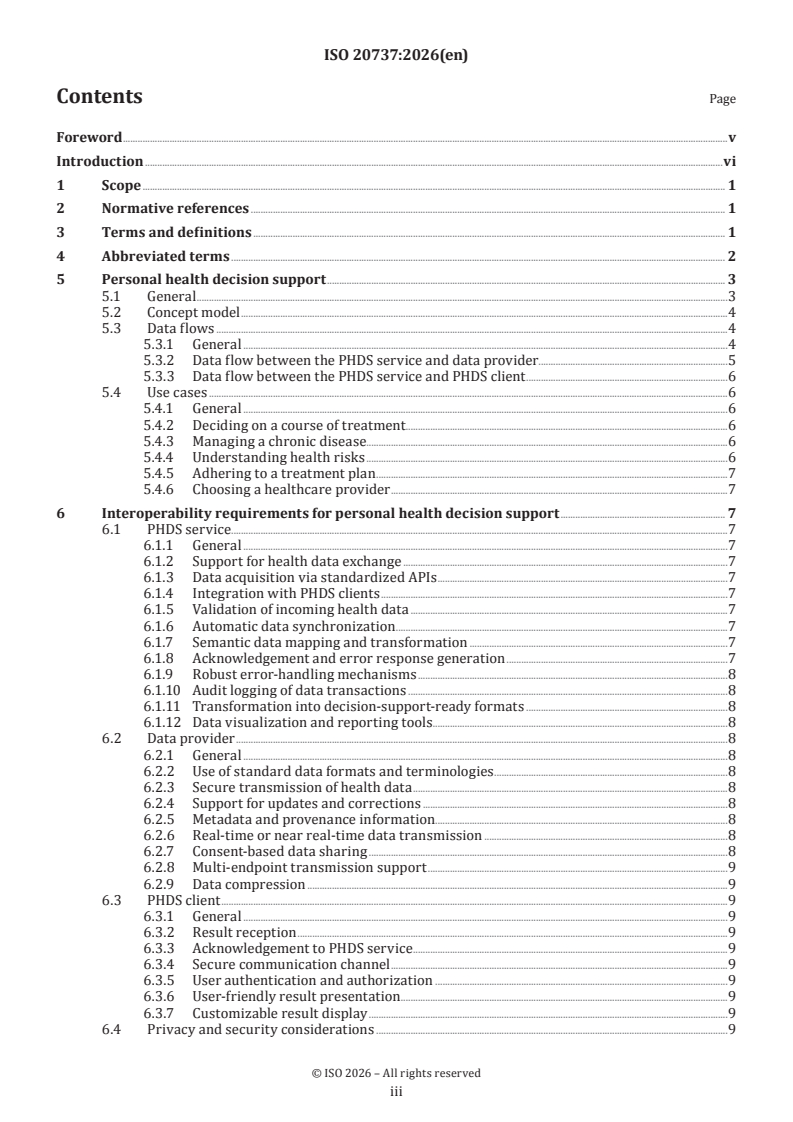
| Clause | Topic |
|---|---|
| 1 | Scope |
| 2 | Normative references |
| 3 | Terms and definitions |
| 4 | Abbreviated terms |
| 5 | Personal health decision support |
| 6 | Interoperability requirements for personal health decision support |
Clause 5 explains the PHDS concept, the main actors, data flows, and example use cases. Clause 6 sets out the interoperability requirements for the PHDS service, the data provider, the PHDS client, and privacy and security considerations.
What are the key requirements of ISO 20737:2026?
ISO 20737:2026 is built around consent-based, standardized, and traceable exchange. In practice, that means the parties need agreed interfaces, clear authorization, and controls that make data usable for decision support without losing trust or data quality.
PHDS service
- Clause 5.3 requires trusted registration and authorization before data moves between the PHDS service, the data provider, and the PHDS client. This matters because the service must only process data and return results after the data owner has authorized access.
- Clause 6.1 requires the PHDS service to support data exchange, use standardized APIs such as HL7® FHIR® APIs, validate incoming health data, generate acknowledgements and error responses, and keep audit logs. In practice, the service needs to confirm what it received, what failed, and when.
- Clause 6.1 also requires the service to transform acquired data into decision-support-ready formats. That is what lets a rule engine work with mixed health data from different sources.
- Clause 6.1 includes recommended automatic synchronization and semantic mapping, plus optional visualization and reporting tools. These help keep data current and make outputs easier to use.
Data provider
- Clause 6.2 requires the data provider to use recognized standard formats and standardized clinical terminologies, to encrypt health data in transit, and to transmit updates and corrections. This supports both interoperability and data accuracy.
- Clause 6.2 also requires metadata and provenance information, such as source and timestamps, and limits transmission to valid consent from the data owner. In practice, the provider has to know what was shared, from where, and under which authorization.
- Clause 6.2 allows real-time or near real-time delivery, multi-endpoint transmission when authorized, and compression if the PHDS service can decompress it reliably. These points matter for timely processing and network efficiency.
PHDS client
- Clause 6.3 requires the PHDS client to receive results, send an acknowledgement, use an encrypted communication channel, and authenticate users before exposing results. This protects both the result and the person viewing it.
- Clause 6.3 also requires user-friendly presentation of outputs, with optional customization by role, preference, or clinical need. That means the client must turn decision support into something the end user can act on.
Privacy and security
- Clause 6.4 applies to all entities and requires encryption at rest and in transit, role-based access control, retention rules with secure deletion, documented incident response, consent management, and user-initiated data deletion.
- Clause 6.4 also calls for security notifications from the PHDS client when suspicious activity or a possible breach affects health data. This helps users respond quickly if something goes wrong.
What terms does ISO 20737:2026 define?
- PHDS - personal health decision support, a service context that processes personal health data to produce recommendations, alerts, or guidance.
- data owner - the person or organization that has responsibility and authority for the data.
- data provider - the entity that is a source of data.
- personal health data - personal data relevant to the health of an identified or identifiable natural person.
- personal health record (PHR) - a health record, or part of one, for which the subject of care or a legal representative is the data controller.
- privacy - the right of an entity to decide how its private information is kept confidential.
- security - standards-based authentication, authorization, and data privacy appropriate for the interface or function.
Who uses ISO 20737:2026?
ISO 20737:2026 is for organizations that build, connect, or operate PHDS services and related health data systems. Typical users include healthcare providers, mobile health app developers, web-based health application teams, personal health record repositories, and vendors of personal health devices or fitness trackers.
It is also relevant to integration teams, health platform architects, and organizations that need to move personal health data between systems with consent, validation, and secure result delivery. Quality managers and buyers can use it to judge whether a PHDS solution supports interoperability across data sources and client applications.
What changed in ISO 20737:2026 from the previous edition?
ISO 20737:2026 is the first edition of this International Standard.
What does the ISO 20737:2026 document contain?
ISO 20737:2026 contains the scope, terms and definitions, abbreviated terms, and a structured model of PHDS operation. Clause 5 explains the participants, concept model, data flows, and example use cases such as treatment choice, chronic disease management, risk understanding, adherence, and provider selection.
Clause 6 sets out the interoperability requirements for each actor and for privacy and security across the PHDS environment. The document also includes figures for the network model, the concept model, and the data flow, plus a bibliography of supporting health informatics and WHO references.
Relations
- Effective Date
- 12-Feb-2026
- Effective Date
- 03-May-2025
Buy Documents
ISO 20737:2026 - Health informatics — Interoperability of personal health decision support services
ISO 20737:2026 - Informatique de santé — Interopérabilité des services d'aide à la décision en matière de santé personnelle
Get Certified
Connect with accredited certification bodies for this standard

BSI Group
BSI (British Standards Institution) is the business standards company that helps organizations make excellence a habit.
NYCE
Mexican standards and certification body.
Sponsored listings
Frequently Asked Questions
ISO 20737:2026 is a standard published by the International Organization for Standardization (ISO). Its full title is "Health informatics — Interoperability of personal health decision support services". This standard covers: This document specifies interoperability requirements for personal health decision support (PHDS) services between actors in the PHDS environment, which include PHDS services, data providers, and PHDS clients. It includes requirements for data exchange, validation, and error handling among participants to support accurate and timely decision-making. It also describes the privacy and security considerations for PHDS. However, the specifics of how PHDS services are developed or implemented are not covered.
This document specifies interoperability requirements for personal health decision support (PHDS) services between actors in the PHDS environment, which include PHDS services, data providers, and PHDS clients. It includes requirements for data exchange, validation, and error handling among participants to support accurate and timely decision-making. It also describes the privacy and security considerations for PHDS. However, the specifics of how PHDS services are developed or implemented are not covered.
ISO 20737:2026 is classified under the following ICS (International Classification for Standards) categories: 35.240.80 - IT applications in health care technology. The ICS classification helps identify the subject area and facilitates finding related standards.
ISO 20737:2026 has the following relationships with other standards: It is inter standard links to EN ISO 20737:2026, ISO 16000-3:2022. Understanding these relationships helps ensure you are using the most current and applicable version of the standard.
ISO 20737:2026 is available in PDF format for immediate download after purchase. The document can be added to your cart and obtained through the secure checkout process. Digital delivery ensures instant access to the complete standard document.
Standards Content (Sample)
International
Standard
ISO 20737
First edition
Health informatics —
2026-08
Interoperability of personal health
decision support services
Informatique de santé — Interopérabilité des services d'aide à la
décision en matière de santé personnelle
Reference number
© ISO 2026
All rights reserved. Unless otherwise specified, or required in the context of its implementation, no part of this publication may
be reproduced or utilized otherwise in any form or by any means, electronic or mechanical, including photocopying, or posting on
the internet or an intranet, without prior written permission. Permission can be requested from either ISO at the address below
or ISO’s member body in the country of the requester.
ISO copyright office
CP 401 • Ch. de Blandonnet 8
CH-1214 Vernier, Geneva
Phone: +41 22 749 01 11
Email: copyright@iso.org
Website: www.iso.org
Published in Switzerland
ii
Contents Page
Foreword .v
Introduction .vi
1 Scope . 1
2 Normative references . 1
3 Terms and definitions . 1
4 Abbreviated terms . 2
5 Personal health decision support . 3
5.1 General .3
5.2 Concept model .4
5.3 Data flows .4
5.3.1 General .4
5.3.2 Data flow between the PHDS service and data provider.5
5.3.3 Data flow between the PHDS service and PHDS client .6
5.4 Use cases .6
5.4.1 General .6
5.4.2 Deciding on a course of treatment . .6
5.4.3 Managing a chronic disease.6
5.4.4 Understanding health risks .6
5.4.5 Adhering to a treatment plan .7
5.4.6 Choosing a healthcare provider .7
6 Interoperability requirements for personal health decision support . 7
6.1 PHDS service.7
6.1.1 General .7
6.1.2 Support for health data exchange .7
6.1.3 Data acquisition via standardized APIs .7
6.1.4 Integration with PHDS clients .7
6.1.5 Validation of incoming health data .7
6.1.6 Automatic data synchronization .7
6.1.7 Semantic data mapping and transformation .7
6.1.8 Acknowledgement and error response generation .7
6.1.9 Robust error-handling mechanisms .8
6.1.10 Audit logging of data transactions .8
6.1.11 Transformation into decision-support-ready formats .8
6.1.12 Data visualization and reporting tools .8
6.2 Data provider .8
6.2.1 General .8
6.2.2 Use of standard data formats and terminologies .8
6.2.3 Secure transmission of health data .8
6.2.4 Support for updates and corrections .8
6.2.5 Metadata and provenance information . .8
6.2.6 Real-time or near real-time data transmission .8
6.2.7 Consent-based data sharing .8
6.2.8 Multi-endpoint transmission support .9
6.2.9 Data compression .9
6.3 PHDS client .9
6.3.1 General .9
6.3.2 Result reception .9
6.3.3 Acknowledgement to PHDS service .9
6.3.4 Secure communication channel .9
6.3.5 User authentication and authorization .9
6.3.6 User-friendly result presentation .9
6.3.7 Customizable result display .9
6.4 Privacy and security considerations .9
iii
6.4.1 General .9
6.4.2 Data encryption.10
6.4.3 Access control .10
6.4.4 Data retention .10
6.4.5 Incident response .10
6.4.6 Consent management .10
6.4.7 User-initiated data deletion .10
6.4.8 Security notifications .10
Bibliography .11
iv
Foreword
ISO (the International Organization for Standardization) is a worldwide federation of national standards
bodies (ISO member bodies). The work of preparing International Standards is normally carried out through
ISO technical committees. Each member body interested in a subject for which a technical committee
has been established has the right to be represented on that committee. International organizations,
governmental and non-governmental, in liaison with ISO, also take part in the work. ISO collaborates closely
with the International Electrotechnical Commission (IEC) on all matters of electrotechnical standardization.
The procedures used to develop this document and those intended for its further maintenance are described
in the ISO/IEC Directives, Part 1. In particular, the different approval criteria needed for the different types
of ISO documents should be noted. This document was drafted in accordance with the editorial rules of the
ISO/IEC Directives, Part 2 (see www.iso.org/directives).
ISO draws attention to the possibility that the implementation of this document may involve the use of (a)
patent(s). ISO takes no position concerning the evidence, validity or applicability of any claimed patent
rights in respect thereof. As of the date of publication of this document, ISO had not received notice of (a)
patent(s) which may be required to implement this document. However, implementers are cautioned that
this may not represent the latest information, which may be obtained from the patent database available at
www.iso.org/patents. ISO shall not be held responsible for identifying any or all such patent rights.
Any trade name used in this document is information given for the convenience of users and does not
constitute an endorsement.
For an explanation of the voluntary nature of standards, the meaning of ISO specific terms and expressions
related to conformity assessment, as well as information about ISO’s adherence to the World Trade
Organization (WTO) principles in the Technical Barriers to Trade (TBT), see www.iso.org/iso/foreword.html.
This document was prepared by Technical Committee ISO/TC 215, Health informatics, in collaboration with
European Committee for Standardization (CEN) Technical Committee CEN/TC 251, Health informatics, in
accordance with the Agreement on technical cooperation between ISO and CEN (Vienna Agreement).
Any feedback or questions on this document should be directed to the user’s national standards body. A
complete listing of these bodies can be found at www.iso.org/members.html.
v
Introduction
Personal health decision support (PHDS) enables personalized decision support for self-care decisions
by processing health data provided by or on behalf of an individual. It is designed to assist individuals in
making informed decisions about their health by delivering context-specific recommendations, alerts, or
guidance derived from personal health data. PHDS is implemented as a standalone service or as part of a
health platform (for example, an electronic health record system or a health application) and can support a
wide range of use cases.
Self-care is an activity in which individuals manage their own health, including health promotion, disease
[1]
prevention and control, self-medication, and rehabilitation. The World Health Organization (WHO)
defines self-care as “the ability of individuals, families, and communities to promote health, prevent disease,
[2]
maintain health, and cope with illness and disability with or without the support of a health worker”.
WHO also says: “on average, individuals spend less than one hour a year with a health worker versus over
[2]
8 700 hours a year in self-care”. Self-care interventions are tools or strategies that can promote health,
prevent disease, manage chronic conditions, and cope with illness or disability with or without the support
[1][2][3]
of healthcare professionals. Persons choose self-care interventions for various reasons, such as
[2][4]
convenience, confidentiality, and cost. The self-care interventions are evidence-based and provided to
[5]
individuals in ways that better support self-care.
This document defines interoperability for seamless interaction among stakeholders, including PHDS
services, data providers, and PHDS clients, to support the safe and effective use of PHDS. It highlights
the importance of standardized data exchange, validation, and communication while also addressing the
essential privacy and security considerations that ensure user trust.
vi
International Standard ISO 20737:2026(en)
Health informatics — Interoperability of personal health
decision support services
1 Scope
This document specifies interoperability requirements for personal health decision support (PHDS) services
between actors in the PHDS environment, which include PHDS services, data providers, and PHDS clients.
It includes requirements for data exchange, validation, and error handling among participants to support
accurate and timely decision-making. It also describes the privacy and security considerations for PHDS.
However, the specifics of how PHDS services are developed or implemented are not covered.
2 Normative references
There are no normative references in this document.
3 Terms and definitions
For the purposes of this document, the following terms and definitions apply.
ISO and IEC maintain terminology databases for use in standardization at the following addresses:
— ISO Online browsing platform: available at https:// www .iso .org/ obp
— IEC Electropedia: available at https:// www .electropedia .org/
3.1
data owner
person or organization having responsibility and authority for the data
[6]
[SOURCE: ISO/TR 14292:2012 , 2.10, modified — “Organization” was added in the definition.]
3.2
data provider
entity that is a source of data
[7]
[SOURCE: ISO/IEC/IEEE 15939:2017 , 3.5, modified — “individual or organization” was changed to
“entity”.]
3.3
electronic health record
health record where all information is stored on electronic media
[8]
[SOURCE: ISO 13606-1:2019 , 3.3.13]
3.4
health risk
probability of an individual experiencing a negative health consequence, disease, or injury due to exposure
to a specific hazard or condition
3.5
healthcare
provision of health related service
3.6
healthcare provider
healthcare organization or healthcare professional responsible for the provision of healthcare to a subject of
care or to a population
3.7
personal health data
personal data relevant to the health of an identified or identifiable natural person
[9]
[SOURCE: ISO 22857:2013 , 3.10]
3.8
personal health record
health record, or part of a health record, for which the subject of care or a legal representative of the subject
of care is the data controller
[10]
[SOURCE: ISO 18308:2011 , 3.41]
3.9
privacy
right of an entity (normally an individual or an organization), acting on its own behalf, to determine the
degree to which the confidentiality of their private information is maintained
[11]
[SOURCE: ISO/IEC 24775-2:2021 , 3.1.46]
3.10
security
standards-based authentication, authorization, and data privacy appropriate for the specific interface or
function, or both
[12]
[SOURCE: ISO/IEC 24791-1:2010 , 4
...
Norme
internationale
ISO 20737
Première édition
Informatique de santé —
2026-08
Interopérabilité des services d'aide
à la décision en matière de santé
personnelle
Health informatics — Interoperability of personal health decision
support services
Numéro de référence
DOCUMENT PROTÉGÉ PAR COPYRIGHT
© ISO 2026
Tous droits réservés. Sauf prescription différente ou nécessité dans le contexte de sa mise en œuvre, aucune partie de cette
publication ne peut être reproduite ni utilisée sous quelque forme que ce soit et par aucun procédé, électronique ou mécanique,
y compris la photocopie, ou la diffusion sur l’internet ou sur un intranet, sans autorisation écrite préalable. Une autorisation peut
être demandée à l’ISO à l’adresse ci-après ou au comité membre de l’ISO dans le pays du demandeur.
ISO copyright office
Case postale 401 • Ch. de Blandonnet 8
CH-1214 Vernier, Genève
Tél.: +41 22 749 01 11
E-mail: copyright@iso.org
Web: www.iso.org
Publié en Suisse
ii
Sommaire Page
Avant-propos .v
Introduction .vi
1 Domaine d'application . 1
2 Références normatives . 1
3 Termes et définitions . 1
4 Termes abrégés . 2
5 Aide à la décision de santé personnelle. 3
5.1 Généralités .3
5.2 Modèle de concept .4
5.3 Flux de données .5
5.3.1 Généralités .5
5.3.2 Flux de données entre le service d'ADSP et le fournisseur de données .6
5.3.3 Flux de données entre le service d'ADSP et le client de l'ADSP .7
5.4 Cas d'utilisation .7
5.4.1 Généralités .7
5.4.2 Choix d'un traitement .7
5.4.3 Gestion d'une maladie chronique .7
5.4.4 Compréhension des risques pour la santé .7
5.4.5 Adhérer à un plan de traitement .7
5.4.6 Choisir un prestataire de soins de santé .8
6 Exigences d'interopérabilité pour l'aide à la décision de santé personnelle . 8
6.1 service d'ADSP.8
6.1.1 Généralités .8
6.1.2 Soutien à l'échange de données de santé .8
6.1.3 Acquisition de données via des API normalisées .8
6.1.4 Intégration avec les clients de l'ADSP .8
6.1.5 Validation des données de santé entrantes .8
6.1.6 Synchronisation automatique des données.8
6.1.7 Cartographie et transformation des données sémantiques .8
6.1.8 Accusé de réception et génération de réponse d'erreur.8
6.1.9 Mécanismes robustes de traitement des erreurs . .9
6.1.10 Enregistrement d'audit des transactions de données .9
6.1.11 Transformation en formats prêts pour l'aide à la décision . .9
6.1.12 Outils de visualisation des données et de génération de rapports .9
6.2 Fournisseur de données .9
6.2.1 Généralités .9
6.2.2 Utilisation de formats de données et de terminologies normalisés .9
6.2.3 Transmission sécurisée des données de santé .9
6.2.4 Prise en charge des mises à jour et des corrections .9
6.2.5 Informations sur les métadonnées et la provenance .9
6.2.6 Transmission de données en temps réel ou en temps quasi-réel .9
6.2.7 Partage de données fondé sur le consentement .10
6.2.8 Support de transmission à plusieurs extrémités .10
6.2.9 Compression des données .10
6.3 client de l'ADSP .10
6.3.1 Généralités .10
6.3.2 Réception des résultats .10
6.3.3 Accusé de réception du service d'ADSP .10
6.3.4 Canal de communication sécurisé .10
6.3.5 Authentification et autorisation de l'utilisateur .10
6.3.6 Présentation conviviale des résultats .10
6.3.7 Affichage des résultats personnalisable .10
6.4 Considérations relatives à la confidentialité et à la sécurité .11
iii
6.4.1 Généralités .11
6.4.2 Chiffrement des données .11
6.4.3 Contrôle d'accès .11
6.4.4 Conservation des données .11
6.4.5 Réponse à l'incident .11
6.4.6 Gestion du consentement .11
6.4.7 Suppression de données initiée par l'utilisateur .11
6.4.8 Notifications de sécurité .11
Bibliographie .12
iv
Avant-propos
L'ISO (Organisation internationale de normalisation) est une fédération mondiale d'organismes nationaux
de normalisation (comités membres de l'ISO). L'élaboration des Normes internationales est en général
confiée aux comités techniques de l'ISO. Chaque comité membre intéressé par une étude a le droit de faire
partie du comité technique créé à cet effet. Les organisations internationales, gouvernementales et non
gouvernementales, en liaison avec l'ISO participent également aux travaux. L'ISO collabore étroitement avec
la Commission électrotechnique internationale (IEC) en ce qui concerne la normalisation électrotechnique.
Les procédures utilisées pour élaborer le présent document et celles destinées à sa mise à jour sont
décrites dans les Directives ISO/IEC, Partie 1. Il convient, en particulier, de prendre note des différents
critères d'approbation requis pour les différents types de documents ISO. Le présent document a
été rédigé conformément aux règles de rédaction données dans les Directives ISO/IEC, Partie 2 (voir
www.iso.org/directives).
L’ISO attire l’attention sur le fait que la mise en application du présent document peut entraîner l’utilisation
d’un ou de plusieurs brevets. L’ISO ne prend pas position quant à la preuve, à la validité et à l’applicabilité de
tout droit de brevet revendiqué à cet égard. À la date de publication du présent document, l’ISO n’avait pas
reçu notification qu’un ou plusieurs brevets pouvaient être nécessaires à sa mise en application. Toutefois,
il y a lieu d’avertir les responsables de la mise en application du présent document que des informations
plus récentes sont susceptibles de figurer dans la base de données de brevets, disponible à l'adresse
www.iso.org/brevets. L’ISO ne saurait être tenue pour responsable de ne pas avoir identifié tout ou partie de
tels droits de propriété.
Les appellations commerciales éventuellement mentionnées dans le présent document sont données pour
information, par souci de commodité, à l’intention des utilisateurs et ne sauraient constituer un engagement.
Pour une explication de la nature volontaire des normes, la signification des termes et expressions
spécifiques de l'ISO liés à l'évaluation de la conformité, ou pour toute information au sujet de l'adhésion de
l'ISO aux principes de l’Organisation mondiale du commerce (OMC) concernant les obstacles techniques au
commerce (OTC), voir www.iso.org/avant-propos.
Le présent document a été élaboré par le comité technique ISO/TC 215, Informatique de santé, en collaboration
avec le comité technique CEN/TC 251, Informatique de santé, du Comité européen de normalisation (CEN),
conformément à l'Accord de coopération technique entre l'ISO et le CEN (Accord de Vienne).
Il convient que l’utilisateur adresse tout retour d’information ou toute question concernant le présent
document à l’organisme national de normalisation de son pays. Une liste exhaustive desdits organismes se
trouve à l’adresse www.iso.org/fr/members.html.
v
Introduction
L'aide à la décision en matière de santé personnelle (ADSP) permet un aide à la décision personnalisée pour
les décisions d'autosoins en traitant les données de santé fournies par ou pour le compte d'une personne. Elle
est conçue pour aider les personnes à prendre des décisions éclairées concernant leur santé en fournissant
des recommandations, des alertes ou des lignes directrices spécifiques au contexte tirées de données de
santé personnelles. L'ADSP est mise en œuvre comme un service autonome ou comme une partie d'une
plate-forme de santé (par exemple, un système de dossier de santé électronique ou une application de santé)
et peut prendre en charge un large éventail de cas d'utilisation.
L'autogestion de la santé est une activité dans laquelle les individus gèrent leur propre santé, y compris
[1]
la promotion de la santé, la prévention et le contrôle des maladies, l'automédication et la rééducation .
L'Organisation mondiale de la santé (OMS) définit les soins auto-administrés comme “la capacité des
individus, des familles et des communautés à promouvoir la santé, à prévenir la maladie, à maintenir la santé
[2]
et à faire face à la maladie et au handicap avec ou sans le soutien d'un agent de santé”. L'OMS dit également:
“en moyenne, les individus passent moins d'une heure par an avec un agent de santé contre plus de 8 700
[2]
heures par an en soins auto-administrés”. Les interventions d'autosoins sont des outils ou des stratégies
qui peuvent promouvoir la santé, prévenir la maladie, gérer les maladies chroniques et faire face à la maladie
[1][2][3]
ou à l'incapacité avec ou sans le soutien de professionnels de la santé . Les personnes choisissent des
interventions de soins auto-administrés pour diverses raisons, comme la commodité, la confidentialité et le
[2][4]
coût . Les interventions en matière d'autosoins sont fondées sur des données probantes et sont offertes
[5]
aux personnes de manière à mieux soutenir les autosoins .
Le présent document définit l'interopérabilité en vue d'une interaction transparente entre les parties
prenantes, y compris les services d'ADSP, les fournisseurs de données et les clients de l'ADSP, afin de
favoriser l'utilisation sûre et efficace des ADSP. Il souligne l'importance d'un échange, d'une validation et
d'une communication de données normalisés, tout en tenant compte des considérations essentielles de
confidentialité et de sécurité qui assurent la confiance des utilisateurs.
vi
Norme internationale ISO 20737:2026(fr)
Informatique de santé — Interopérabilité des services d'aide
à la décision en matière de santé personnelle
1 Domaine d'application
Le présent document spécifie les exigences d'interopérabilité pour les services d'aide à la décision en
matière de santé personnelle (ADSP) entre les acteurs de l'environnement d'ADSP, qui comprennent les
services d'ADSP, les fournisseurs de données et les clients de l'ADSP. Il comprend des exigences relatives à
l'échange de données, à la validation et au traitement des erreurs entre les participants pour faciliter une
prise de décision précise et opportune. Il décrit également les considérations relatives à la confidentialité et
à la sécurité pour l'ADSP. Cependant, les détails de la façon dont les services d'ADSP sont développés ou mis
en œuvre ne sont pas couverts.
2 Références normatives
Le présent document ne contient aucune référence normative.
3 Termes et définitions
Pour les besoins du présent document, les termes et définitions suivants s'appliquent.
L'ISO et l'IEC tiennent à jour des bases de données terminologiques destinées à être utilisées en normalisation
aux adresses suivantes:
— ISO Online browsing platform: disponible à l'adresse https:// www .iso .org/ obp
— IEC Electropedia: disponible à l’adresse https:// www .electropedia .org/
3.1
propriétaire des données
personne ou organisme ayant la responsabilité et l'autorité pour les données
[6]
[SOURCE: ISO/TR 14292:2012, 2.10, modifié — “organisme” a été ajouté dans la définition.]
3.2
fournisseur de données
entité qui est une source de données
[7]
[SOURCE: ISO/IEC IEEE 15939:2017, 3.5, modifié — “individu ou organisme” a été remplacé par “entité”.]
3.3
dossier de santé électronique
dossier de santé dans lequel toutes les informations sont stockées sur un support électronique
[8]
[SOURCE: ISO 13606-1:2019, 3.3.13]
3.4
risque pour la santé
probabilité qu'une personne subisse une conséquence négative sur sa santé, une maladie ou une blessure en
raison de son exposition à un danger ou à une condition spécifique
3.5
santé
prestation de services liés à la santé
3.6
prestataire de soins de santé
organisation de santé ou professionnel de santé responsable de la prestation de soins de santé à un sujet de
soins ou à une population
3.7
données de santé personnelles
données personnelles relatives à la santé d'une personne physique identifiée ou identifiable
[9]
[SOURCE: ISO 22857:2013, 3.10]
3.8
dossier de santé personnel
dossier de santé, ou partie d'un dossier de santé, dont le sujet de soins ou un représentant légal du sujet de
soins est le responsable du traitement des données
[10]
[SOURCE: ISO 18308:2011, 3.41]
3.9
vie privée
droit d'une entité (normalement un individu ou une organisation), agissant pour son propre compte, de
déterminer le degré de confidentialité de ses informations privées
[11]
[SOURCE: ISO/IEC 24775-2:2021, 3.1.46]
3.10
sécurité
authentification basée sur des normes, autorisation et confidentialité des données appropriées à l'interface
ou à la fonction spécifique, ou aux deux
[12]
[SOURCE: ISO/IEC 24791-1:2010, 4.9]
3.11
plan de traitement
concept développé par un prestataire en collaboration avec la personne pour traiter les problèmes de santé
d’une personne sous la responsabilité d’un seul prestataire
4 Termes abrégés
API interface de programmation d'application
CDA architecture du document clinique
EHR dossier de santé électronique
FHIR® ressource d'interopérabilité rapide des soins de santé
HL7® niveau de santé sept
PGHD données de santé générées par la personne
ADSP aide à la décision de santé personnelle
PHR dossier de santé personnel
5 Aide à la décision de santé personnelle
5.1 Généralités
L'ADSP peut être mise en œuvre comme un service autonome qui fournit des conseils d'auto-soins en traitant
des données de santé personnelles.
Dans l'écosystème d'ADSP, trois principaux participants sont identifiés:
— les services d'ADSP, qui effectuent l'acquisition, le traitement et la fourniture de données d'aide à la
décision;
— les fournisseurs de données, qui fournissent des données au service d'ADSP pour le compte d'individus
(propriétaire des données) à partir de sources;
— les clients de l'ADSP, qui reçoivent les résultats d'aide à la décision et les livrent aux utilisateurs finaux.
Un service d'ADSP acquiert des données d'entrée d'un ou de plusieurs fournisseurs de données par le biais
d'interfaces normalisées. Il traite ensuite ces données en utilisant des règles prédéfinies ou une base de
connaissances pour générer des recommandations. Ces recommandations sont présentées aux clients du
programme de SSP pour aider les personnes à offrir des interventions d'autosoins appropriées au bon
endroit et au bon moment.
Les fournisseurs de données, tels que les prestataires de soins de santé, les applications de santé mobiles, les
applications de santé sur le Web ou les référentiels PHR, les dispositifs de santé personnels et les moniteurs
d’activité physique, fournissent des données à un service d'ADSP au nom de l’individu sur la base d’une
demande et d’une autorisation explicites. Par exemple, une personne peut demander et autoriser le
...